




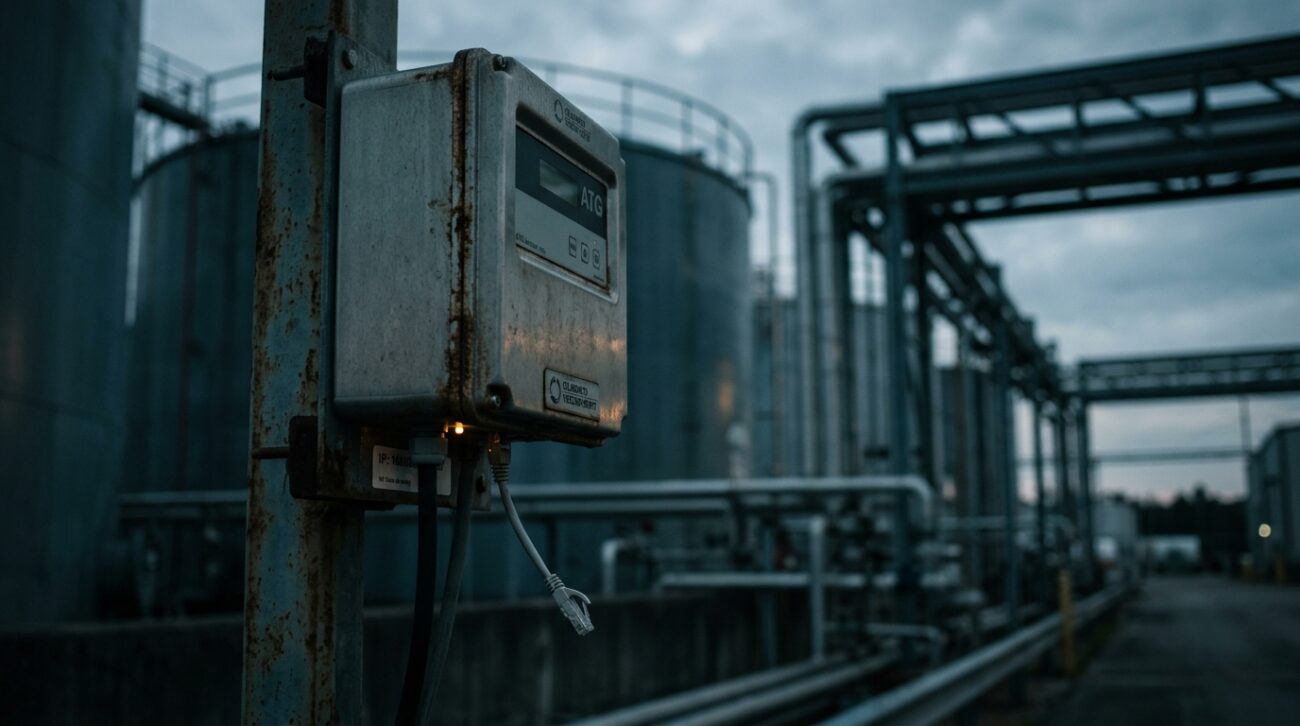
La Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA), en colaboración con el FBI, la NSA y el Departamento de Energía de los Estados Unidos, ha emitido una advertencia urgente sobre una serie de ciberataques dirigidos contra los sistemas de medición automática de tanques (ATG, por sus siglas en inglés). Estos dispositivos, esenciales para la supervisión de depósitos de combustible y líquidos, están siendo explotados debido a su exposición directa a internet.
¿Qué son los sistemas ATG y por qué son críticos?
Los sistemas ATG son componentes vitales en sectores como la energía, la industria química, la agricultura y el transporte. Su función principal es el monitoreo remoto de los niveles de almacenamiento, el control de temperaturas y, lo más importante, la detección de fugas. En el entorno de la Seguridad Industrial (OT), estos dispositivos actúan como los ojos de los operadores sobre activos potencialmente peligrosos.
Vulnerabilidades explotadas y riesgos operativos
Según el informe oficial, los actores de amenazas están logrando comprometer estos sistemas mediante diversas técnicas, entre las que destacan:
- Bypass de autenticación: Explotación de debilidades en el acceso.
- Credenciales predeterminadas: Uso de contraseñas de fábrica que nunca fueron modificadas.
- Inyección SQL y ejecución de comandos: Fallos técnicos que permiten a los atacantes tomar el control del software del sistema.
Una vez que los atacantes obtienen acceso, pueden modificar los ajustes del sistema, alterar los identificadores de productos, manipular los controles de las bombas e incluso desactivar las alarmas de seguridad. Esto último es especialmente preocupante, ya que podría ocultar fugas reales o fallos en los equipos, derivando en desastres ambientales o accidentes industriales de gran magnitud.
Contexto geopolítico y atribución
Aunque la alerta oficial no atribuye directamente estos ataques a un grupo específico, informes recientes vinculan actividades similares con actores de amenazas de origen iraní. Históricamente, este tipo de ataques busca desestabilizar infraestructuras críticas mediante la manipulación de sistemas de control industrial (ICS), aprovechando la falta de robustez en las defensas perimetrales de las empresas.
Recomendaciones estratégicas para las organizaciones
Desde la perspectiva de la ciberseguridad corporativa, es imperativo que las empresas que operan con este tipo de tecnología adopten medidas de mitigación inmediatas:
- Aislamiento de red: Bloquear el acceso directo de los sistemas ATG desde la internet pública.
- Uso de redes seguras: Implementar VPNs y listas de control de acceso (ACL) para cualquier conexión remota necesaria.
- Gestión de identidad: Sustituir todas las contraseñas por defecto por credenciales robustas y aplicar autenticación de múltiples factores (MFA).
- Actualización de sistemas: Mantener el firmware y el software de monitoreo actualizados para corregir vulnerabilidades conocidas.
- Monitoreo activo: Supervisar cualquier cambio no autorizado en la configuración de los tanques o en los registros de red.
La seguridad de nuestras infraestructuras no solo depende de la tecnología, sino de una cultura de prevención y una gestión de riesgos adecuada a las amenazas actuales.
Fuentes
- Bleeping Computer — CISA warns of cyberattacks targeting fuel tank monitoring systems
https://www.bleepingcomputer.com/news/security/cisa-warns-of-cyberattacks-targeting-fuel-tank-monitoring-systems/