




El grupo de ciberespionaje TA419 está utilizando técnicas avanzadas de ‘Adversary-in-the-Middle’ (AitM) para comprometer cuentas de expertos en IA, logrando evadir incluso la autenticación de doble factor tradicional.
El grupo de ciberespionaje TA419 está utilizando técnicas avanzadas de ‘Adversary-in-the-Middle’ (AitM) para comprometer cuentas de expertos en IA, logrando evadir incluso la autenticación de doble factor tradicional.
El kit de phishing N0va está comprometiendo identidades corporativas en Europa y EE. UU. mediante el abuso de flujos de autenticación legítimos en plataformas como Microsoft Teams y SharePoint.
Microsoft alerta sobre una campaña masiva de phishing que utiliza caracteres Unicode invisibles para fragmentar palabras clave financieras y evadir los filtros de seguridad de correo electrónico.
El nuevo toolkit de phishing iAuthFlow V2 permite a los atacantes registrar ‘passkeys’ bajo su control, garantizando acceso persistente a las cuentas incluso tras un restablecimiento de contraseña y cierre de sesiones.
La plataforma Greatness ha integrado el phishing de códigos de dispositivo, una técnica avanzada que abusa de OAuth 2.0 para evadir el doble factor de autenticación y comprometer cuentas corporativas de Microsoft 365 y Google Workspace.
Ciberdelincuentes están manipulando la configuración DNS de redes Wi-Fi en hoteles para redirigir a usuarios a páginas falsas de Microsoft 365, logrando evadir incluso el doble factor de autenticación.
En un giro irónico del destino, un error de configuración por parte de un operador de … IA y Phishing: Un servidor expuesto revela la profesionalización del cibercrimen mediante Inteligencia ArtificialLeer más
La campaña EvilTokens introduce el ‘Ghost Phishing’, una técnica que utiliza cifrado AES-GCM para ocultar páginas maliciosas de los escáneres de seguridad tradicionales, permitiendo el secuestro de cuentas de Microsoft 365.
Una campaña global de malware utiliza cuentas de WhatsApp comprometidas para enviar archivos VBScript disfrazados de facturas. El ataque permite a los ciberdelincuentes tomar el control total de los PCs afectados mediante herramientas de gestión remota.
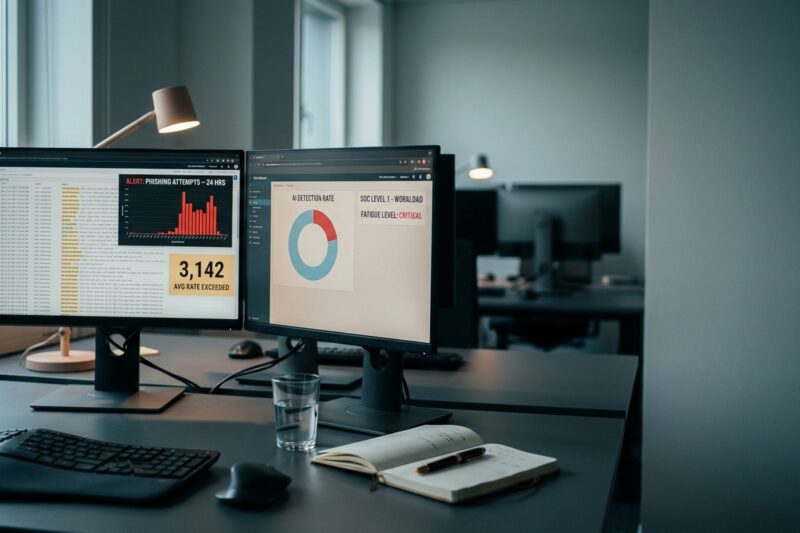
El auge del phishing impulsado por IA está saturando los SOC con un volumen ingente de alertas. Analizamos cómo las empresas pueden optimizar el triaje de amenazas y reducir la carga de trabajo de los analistas de Nivel 1.