




Grupos de ciberespionaje vinculados a China intensifican sus ataques en América Latina, centrándose en sectores críticos como el petróleo y la logística marítima en países como Venezuela y Panamá.
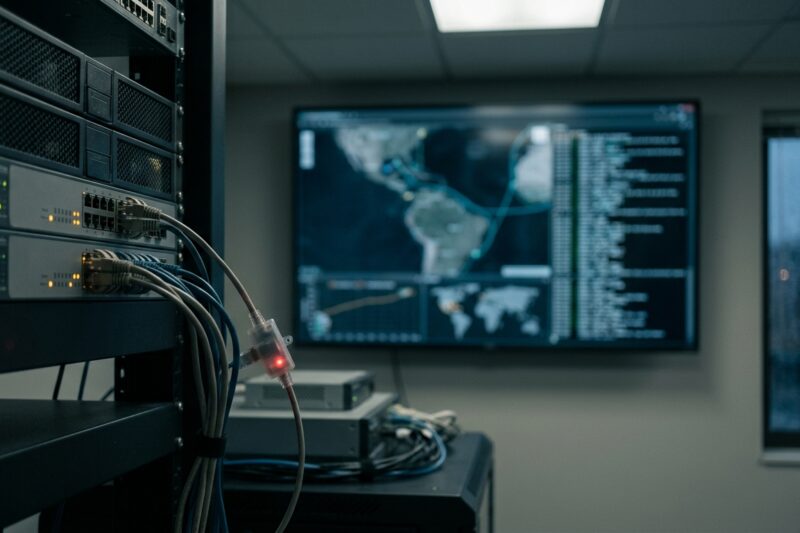
Grupos de ciberespionaje vinculados a China intensifican sus ataques en América Latina, centrándose en sectores críticos como el petróleo y la logística marítima en países como Venezuela y Panamá.
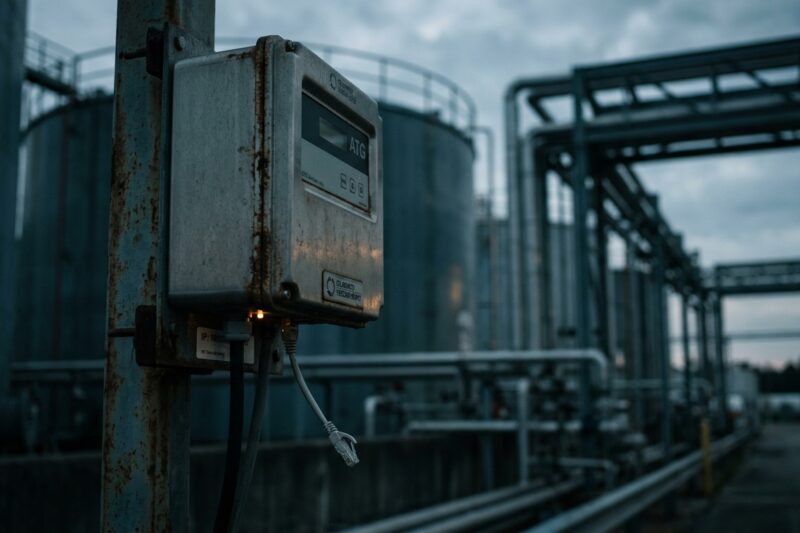
La CISA y otras agencias de seguridad de EE. UU. advierten sobre ataques dirigidos a sistemas de medición automática de tanques (ATG), poniendo en riesgo sectores críticos como la energía y el transporte debido a vulnerabilidades en dispositivos expuestos a internet.
CISA ha incluido la vulnerabilidad crítica CVE-2026-45247, que afecta a tiendas Magento mediante la extensión Mirasvit Cache Warmer, en su catálogo de amenazas activas. Con un CVSS de 9.8, este fallo permite la ejecución remota de código.
Investigadores descubren un fallo no parcheado en el manejador de URI de Windows Search que permite extraer hashes NTLMv2 de los usuarios mediante enlaces maliciosos, facilitando ataques de relevo en redes empresariales.
La velocidad a la que se descubren y explotan nuevas vulnerabilidades está superando la capacidad de respuesta de las empresas. Analizamos por qué la visibilidad es la clave para superar la crisis de seguridad en la cadena de suministro.
Se ha detectado una vulnerabilidad crítica (CVSS 9.8) en el sistema operativo PolyScope 5 de Universal Robots. El fallo permite a atacantes remotos tomar el control de robots industriales, poniendo en riesgo la producción y la seguridad física de los operarios.
Actualizar el firmware de los dispositivos SonicWall Gen6 no garantiza la seguridad total frente a la vulnerabilidad CVE-2024-12802. Analizamos por qué es necesaria una reconfiguración manual para evitar ataques de ransomware.
Drupal ha lanzado actualizaciones urgentes para corregir la vulnerabilidad CVE-2026-9082, un fallo crítico que permite la ejecución remota de código (RCE) en sitios que utilizan bases de datos PostgreSQL.
GitHub confirma el acceso no autorizado a 3.800 repositorios internos tras la instalación de una extensión maliciosa de VS Code por parte de un empleado. Un recordatorio crítico sobre los riesgos de la cadena de suministro.
1Password y OpenAI se han aliado para introducir un modelo de credenciales ‘just-in-time’ que evita que los agentes de codificación con IA filtren secretos corporativos en el código o en los prompts.