




Investigadores descubren ‘Salesbleed’, una vulnerabilidad en los agentes de IA de Salesforce que permite a atacantes externos infiltrar instrucciones maliciosas y realizar ataques de phishing dentro de canales corporativos de Slack.
Investigadores descubren ‘Salesbleed’, una vulnerabilidad en los agentes de IA de Salesforce que permite a atacantes externos infiltrar instrucciones maliciosas y realizar ataques de phishing dentro de canales corporativos de Slack.
Descubren que las direcciones de correo para crear ‘issues’ en GitLab funcionan como credenciales permanentes. Un atacante con esta dirección puede inyectar código y saltarse el 2FA.
Check Point confirma que atacantes están explotando activamente vulnerabilidades críticas en sus Security Gateways, permitiendo la ejecución remota de código (RCE) sin autenticación. Conozca los pasos para proteger su infraestructura.
Se detectan ataques masivos contra la vulnerabilidad CVE-2026-87902 en WordPress pocas horas después de su anuncio. Este fallo crítico permite la ejecución remota de código (RCE), poniendo en riesgo la integridad de miles de sitios web corporativos.
Se ha identificado la vulnerabilidad CVE-2026-89775 en el kernel de Linux para ARM64. Este fallo permite a máquinas virtuales invitadas acceder a la memoria del host y ejecutar código cuando la virtualización anidada está activa.
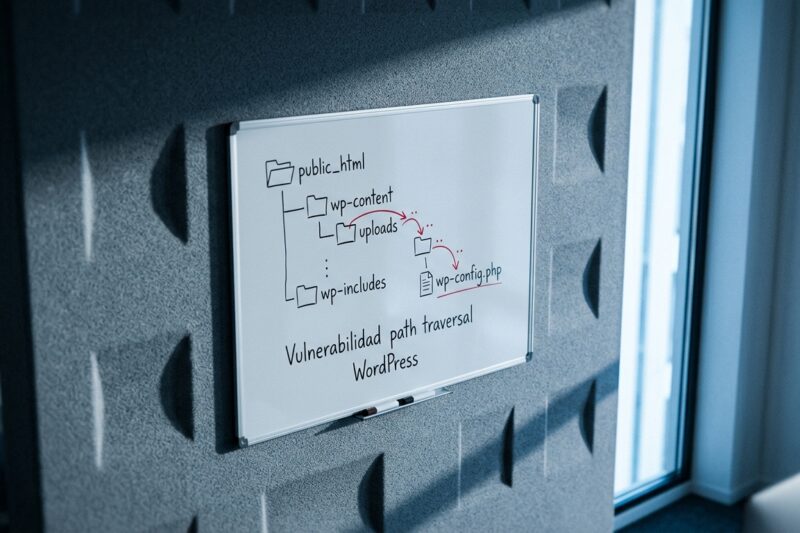
WordPress ha lanzado un parche crítico (CVE-2026-87902) para corregir una vulnerabilidad de salto de directorio que permite la ejecución de código remoto. Con una puntuación de 9.2, se recomienda la actualización inmediata a la versión 7.1.2.
La vulnerabilidad CVE-2026-93485, conocida como Comment2Shell, permite convertir un simple comentario de WordPress en una puerta de acceso total para atacantes mediante el secuestro de sesiones de administrador.
CISA ha incluido tres fallos críticos en el Kernel de Linux en su catálogo de vulnerabilidades explotadas. Los atacantes pueden provocar denegación de servicio y robo de datos en memoria.
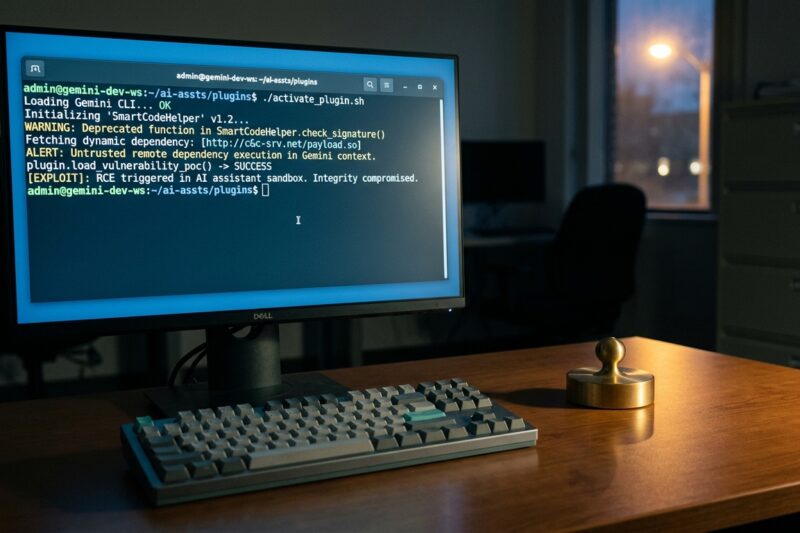
El riesgo de la confianza ciega en los ecosistemas de plugins de IA En el dinámico … Plugin4Shell: La vulnerabilidad que compromete la integridad de los asistentes de IA para programadoresLeer más
Se ha detectado una vulnerabilidad crítica (CVE-2026-81642) en el validador DNSSEC de Unbound que permite a atacantes ejecutar código de forma remota mediante zonas DNS maliciosas. Es urgente actualizar a la versión 1.26.1.