




Se detectan ataques masivos contra la vulnerabilidad CVE-2026-87902 en WordPress pocas horas después de su anuncio. Este fallo crítico permite la ejecución remota de código (RCE), poniendo en riesgo la integridad de miles de sitios web corporativos.
Se detectan ataques masivos contra la vulnerabilidad CVE-2026-87902 en WordPress pocas horas después de su anuncio. Este fallo crítico permite la ejecución remota de código (RCE), poniendo en riesgo la integridad de miles de sitios web corporativos.
Se ha identificado la vulnerabilidad CVE-2026-89775 en el kernel de Linux para ARM64. Este fallo permite a máquinas virtuales invitadas acceder a la memoria del host y ejecutar código cuando la virtualización anidada está activa.
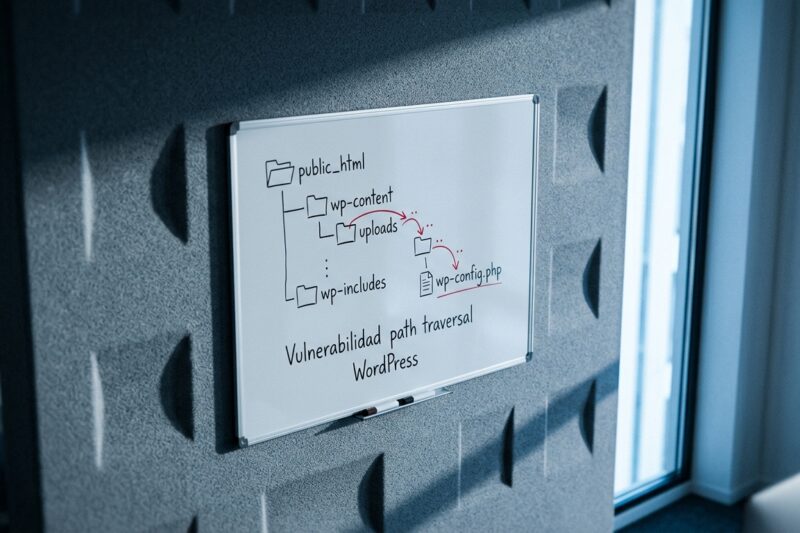
WordPress ha lanzado un parche crítico (CVE-2026-87902) para corregir una vulnerabilidad de salto de directorio que permite la ejecución de código remoto. Con una puntuación de 9.2, se recomienda la actualización inmediata a la versión 7.1.2.
El grupo de hackers UTA0565 utiliza una sofisticada cadena de vulnerabilidades Zero-Day en Chrome y Windows para infiltrarse en sistemas y desplegar el malware CLEANGULP mediante sitios web falsos.
El grupo ShinyHunters afirma haber robado datos de agentes del FBI y solicitantes de empleo explotando una vulnerabilidad zero-day en Oracle PeopleSoft. Analizamos las implicaciones para la seguridad empresarial.
La campaña TASK#STOMP utiliza una sofisticada puerta trasera de PowerShell para robar documentos, contraseñas de Wi-Fi y datos del portapapeles en entornos corporativos, utilizando técnicas avanzadas de evasión.
La Comisión de Protección de Datos de Irlanda impone una multa millonaria a Google por la gestión ilícita y poco transparente de los datos de ubicación de sus usuarios, subrayando la importancia del cumplimiento estricto del RGPD.
Un instalador fraudulento de LastPass Authenticator utiliza controladores de kernel firmados por Microsoft para desactivar antivirus y EDR, permitiendo el robo masivo de contraseñas y criptomonedas.
La vulnerabilidad CVE-2026-93485, conocida como Comment2Shell, permite convertir un simple comentario de WordPress en una puerta de acceso total para atacantes mediante el secuestro de sesiones de administrador.
Una nueva campaña de malware en npm utiliza técnicas de ejecución en runtime para evadir las defensas de GitHub, afectando a millones de descargas mediante la suplantación de librerías legítimas.