




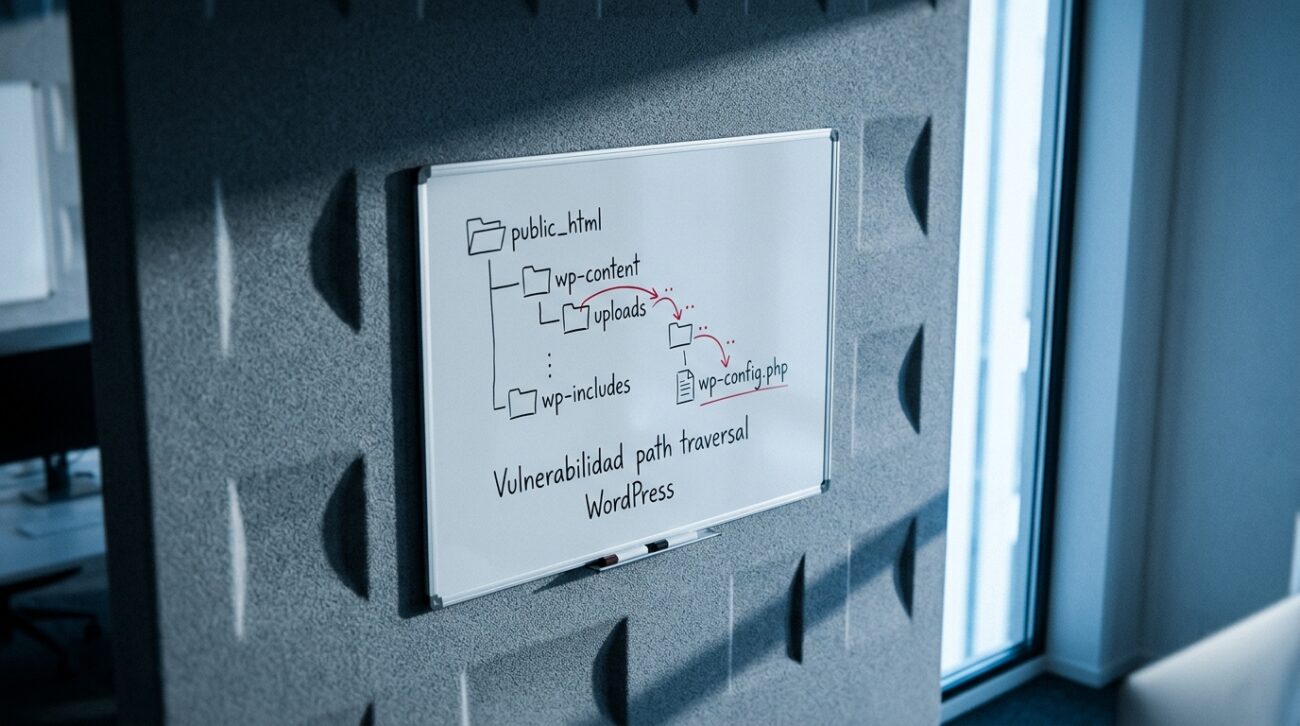
WordPress corrige un fallo de seguridad con puntuación de 9.2 en la escala CVSS
El equipo de seguridad de WordPress ha lanzado una actualización de emergencia para corregir una vulnerabilidad crítica en su núcleo (core) que podría permitir a atacantes no autenticados ejecutar código arbitrario en determinados servidores. El fallo, identificado como CVE-2026-87902, ha sido calificado con una severidad de 9.2 sobre 10, lo que subraya la urgencia de aplicar los parches correspondientes.
¿En qué consiste el fallo técnico?
Técnicamente, se trata de una vulnerabilidad de salto de directorio (Path Traversal) en la lógica que WordPress utiliza para seleccionar archivos de plantilla. Debido a una validación insuficiente en las rutas de los archivos, un atacante sin credenciales puede manipular una dirección web para obligar al sitio a cargar archivos PHP locales situados fuera de las carpetas del tema activo.
Aunque la carga de un archivo local ya es un riesgo de seguridad, en configuraciones de servidor específicas, este fallo puede escalar a una Ejecución de Código Remoto (RCE). Esto significa que un atacante podría llegar a tomar el control del sitio web o del servidor que lo aloja, ejecutando comandos con los privilegios del servidor web.
Versiones afectadas y soluciones
El problema afecta a todas las versiones de WordPress desde la 4.7.0 hasta la 7.1.1. Es importante destacar que incluso los sitios que se actualizaron la semana pasada (tras el lanzamiento de la versión 7.1.1) siguen siendo vulnerables, ya que este es un fallo independiente.
WordPress ha publicado parches para todas las ramas con soporte activo. Las versiones seguras a las que debe actualizar de inmediato son:
- Rama 7.1.x: Actualizar a 7.1.2
- Rama 7.0.x: Actualizar a 7.0.6
- Rama 6.9.x: Actualizar a 6.9.9
- Rama 6.8.x: Actualizar a 6.8.10
- Y versiones equivalentes para ramas anteriores hasta la 4.7.
Factores de riesgo adicionales
Según los análisis de expertos en ciberseguridad, la probabilidad de que el fallo derive en una ejecución de código completa depende de dos factores principales:
- Configuración de PHP: Si el servidor tiene activada la directiva
register_argc_argv(común en versiones antiguas de PHP), el riesgo de RCE aumenta considerablemente. - Estructura del Tema: Temas que contienen carpetas de nivel superior que comienzan con el prefijo «page-» son más susceptibles a ser explotados mediante este método.
Recomendaciones para empresas
Desde el departamento de ciberseguridad de Intedya, recomendamos a todos los administradores de sistemas y responsables de tecnología realizar las siguientes acciones:
- Actualización inmediata: Acceda al panel de administración de su WordPress y aplique la actualización a la versión 7.1.2 o la correspondiente a su rama.
- Verificación de actualizaciones automáticas: Asegúrese de que las actualizaciones de seguridad en segundo plano estén habilitadas para minimizar la ventana de exposición en el futuro.
- Revisión de PHP: Evalúe desactivar la opción
register_argc_argven su configuración de PHP si no es estrictamente necesaria para sus aplicaciones.
Hasta el momento no se han reportado ataques activos utilizando esta vulnerabilidad, pero dada la publicación de pruebas de concepto (PoC), se espera que los intentos de explotación comiencen en las próximas horas.
Fuentes
- The Hacker News — WordPress Issues Patch for Critical Flaw That Can Enable Code Execution on Some Servers
https://thehackernews.com/2026/09/wordpress-issues-patch-for-critical.html