




El retorno de los exploits de BootROM: ¿Qué es Usbliter8?
La firma europea de investigación en ciberseguridad, Paradigm Shift, ha sacudido el ecosistema de Apple al revelar detalles sobre Usbliter8. Se trata de un exploit que afecta a la SecureROM (también conocida como BootROM) de millones de dispositivos, incluyendo modelos tan populares como el iPhone XS, XR y la serie iPhone 11.
Lo que hace que esta noticia sea especialmente crítica para el sector empresarial es la naturaleza de la vulnerabilidad: no puede ser corregida mediante una actualización de software. Al estar integrada en el código permanente del procesador (SoC), la vulnerabilidad persistirá durante toda la vida útil del hardware afectado.
Dispositivos afectados y alcance técnico
El exploit aprovecha una combinación de un error en el controlador USB y una debilidad en la configuración del firmware del dispositivo. Según los investigadores, los chips comprometidos son:
- Chip A12 Bionic: iPhone XS, XS Max y XR.
- Chip A13 Bionic: iPhone 11, 11 Pro y 11 Pro Max.
- Chips S4 y S5: Apple Watch Series 4 y Series 5.
Técnicamente, Usbliter8 permite una escritura fuera de límites (out-of-bounds write), lo que otorga al atacante la capacidad de sobrescribir datos críticos en la memoria y tomar el control del procesador antes de que el sistema operativo (iOS) llegue a cargarse.
¿Cuál es el riesgo real para las empresas?
A pesar de la gravedad técnica, es fundamental contextualizar el riesgo para la continuidad de negocio y la privacidad de los datos:
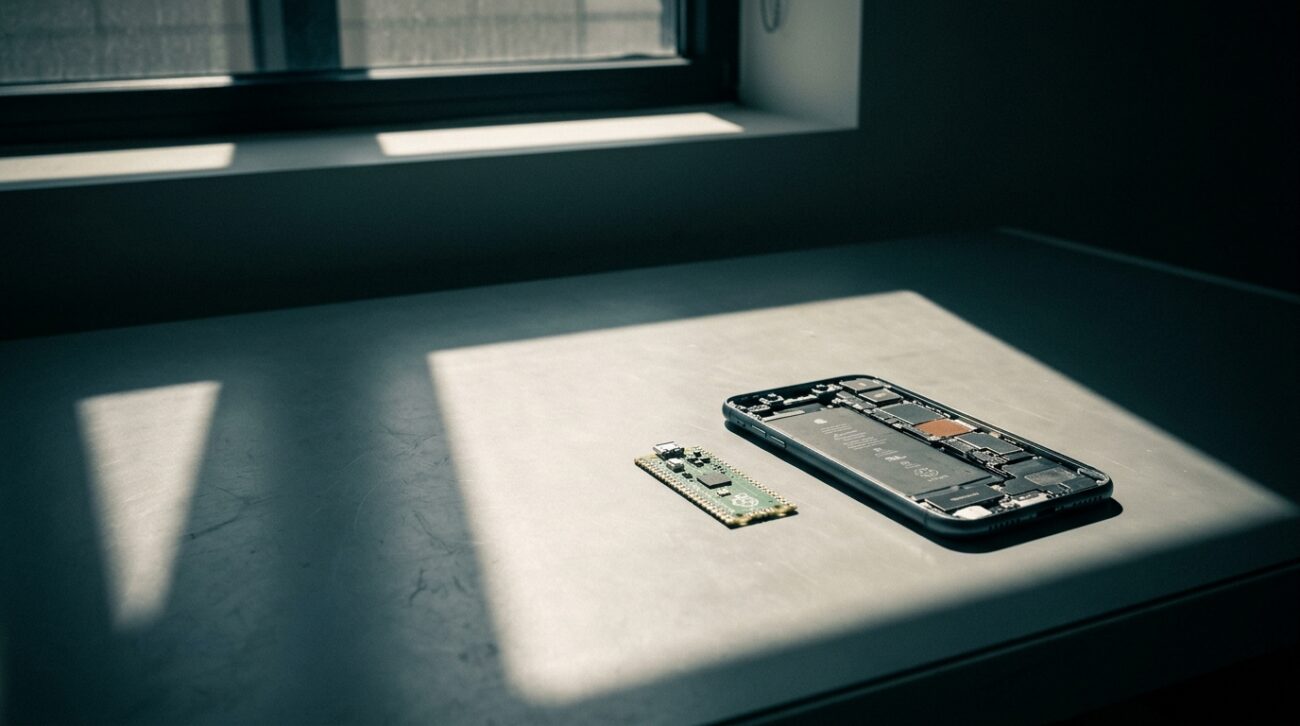
- Requiere acceso físico: A diferencia de los ataques de phishing o malware remoto, Usbliter8 solo puede ejecutarse si el atacante tiene acceso físico al dispositivo y conecta un hardware específico (como un microcontrolador Raspberry Pi Pico 2).
- Protección de datos (SEP): El Secure Enclave Processor (SEP), que gestiona las claves de cifrado y los datos biométricos, no se ve comprometido directamente por este exploit. Sin embargo, los investigadores advierten que abre nuevas vías para intentar vulnerar dicha protección en el futuro.
- Uso forense y jailbreaking: Este tipo de herramientas suelen ser utilizadas principalmente por empresas de informática forense, agencias gubernamentales o entusiastas del jailbreak para eludir las restricciones de Apple.
Recomendaciones de Intedya
Desde la perspectiva de la gestión de activos y la seguridad de la información, este incidente subraya la importancia de los ciclos de vida del hardware. Aunque estos dispositivos siguen recibiendo actualizaciones de iOS, su base de hardware presenta ahora una debilidad permanente.
Recomendamos a las organizaciones que manejen información de alta sensibilidad evaluar la renovación de terminales hacia modelos con chips A14 o superiores, y reforzar las políticas de seguridad física de los dispositivos corporativos para mitigar cualquier intento de manipulación no autorizada.
Fuentes
- SecurityWeek — New Exploit Bypasses Apple’s Boot Defenses, Affects Millions of iPhones
https://www.securityweek.com/new-exploit-bypasses-apples-boot-defenses-affects-millions-of-iphones/